SITHS eID
- 2.00
- 4,0
- Installationer
- 10.00K
- Pris
- Free
Skärmbilder
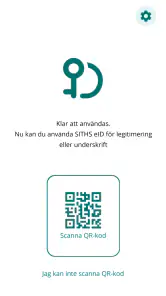
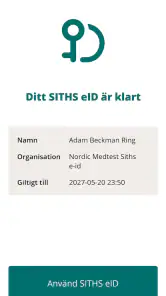
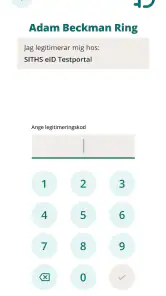
Analys av Reviewed
När en arbetsdag innehåller inloggningar till tjänster som kräver SITHS-legitimation vill jag helst slippa krångla till själva inloggningssteget. SITHS eID är en mobil produktivitetsapp från Inera AB för just den typen av digital identifiering. Den är inte en allmän lösenordshanterare eller en app för vardagliga privata ärenden, utan ett verktyg för dig som redan behöver använda SITHS i arbetet. Den skillnaden är viktig: nyttan beror mindre på hur ofta du öppnar appen och mer på om dina arbetsflöden faktiskt bygger på SITHS.
En enkel grundrutin för arbetsdagens inloggningar
Jag ser appen som en del av ett större inloggningsflöde, inte som något man använder för att utföra själva jobbet. När en tjänst ber om SITHS eID använder du mobilen som del av identifieringen och går sedan vidare till tjänsten. I praktiken blir den därför mest värdefull när den finns nära till hands och du redan vet vilken arbetsplats eller digital tjänst du ska använda.
Ett realistiskt exempel är att börja dagen vid en dator och logga in i en arbetsrelaterad tjänst som kräver SITHS. I stället för att leta efter en separat lösning eller skjuta upp inloggningen har du mobilen redo och använder appen när identifieringen efterfrågas. Vinsten är inte att allt annat arbete försvinner, utan att ett återkommande steg får en tydlig plats i rutinen.
Första gången jag skulle rekommendera att prova den är i lugn och ro, inte mitt i en tidskritisk uppgift. Kontrollera att du har den SITHS-lösning och den arbetsåtkomst som behövs, öppna appen och testa inloggningen i den tjänst du faktiskt använder. Det är ett mer användbart test än att bara starta appen och anta att allt är klart: det visar om hela kedjan fungerar i din vardag.
Det är också bra att hålla isär vad appen gör och vad arbetsplatsens tjänster gör. Den är inriktad på mobil SITHS-identifiering; den ersätter inte verksamhetens system, behörigheter eller rutiner. Om du saknar åtkomst till en viss tjänst är det därför inte säkert att problemet ligger i appen. En sådan uppdelning sparar tid när något strular: börja med att se om det är identifieringen eller själva tjänsteåtkomsten som behöver kontrolleras.
Gör mobilen till en förutsägbar del av flödet
En liten vana gör skillnad: ha telefonen laddad och inom räckhåll när du vet att du ska använda en SITHS-skyddad tjänst. Det låter självklart, men mobil identifiering blir snabbt frustrerande om telefonen ligger i ett annat rum eller har för lite batteri. Jag skulle också undvika att vänta med en viktig inloggning tills precis före en deadline, särskilt innan man har lärt sig hur ens egen arbetsmiljö reagerar.
Om du växlar mellan flera arbetsuppgifter kan du lägga in en kort paus när du byter från ett system till ett annat. Då hinner du se vilken tjänst som begär identifiering och använda rätt rutin, i stället för att trycka dig fram på autopilot. Det är ett enkelt sätt att minska felklick och onödiga omstarter, utan att förutsätta att appen har genvägar eller funktioner som den inte uttryckligen erbjuder.
Inställningar och förberedelser som är värda att kontrollera
Innan du förlitar dig på appen i arbetet skulle jag kontrollera att mobilen uppfyller systemkravet och att appen är uppdaterad. Den aktuella versionen är 3.1.6 och miniminivån för operativsystemet är 9. Det är praktisk information för den som använder en äldre telefon: om installationen eller körningen inte fungerar är det klokt att börja med kompatibiliteten innan man felsöker mer komplicerade saker.
Gå också igenom de säkerhetsinställningar och instruktioner som gäller på din arbetsplats. Jag skulle inte ändra skydd på telefonen för att försöka göra inloggningen snabbare utan att veta vad organisationen tillåter. För en legitimeringsapp är en snabb rutin bara bra om den fortfarande passar arbetsgivarens säkerhetskrav. Om du använder en arbetsmobil är det särskilt rimligt att följa den etablerade supportvägen i stället för att improvisera.
En annan nyttig förberedelse är att veta vem du ska kontakta om appen inte fungerar: appens stöd, arbetsplatsens IT eller den ansvariga för din SITHS-åtkomst kan vara olika vägar beroende på problemet. Jag brukar tänka så här: om appen inte går att öppna handlar det sannolikt om telefonen eller appen; om den öppnas men en viss tjänst inte släpper in dig kan tjänstens åtkomst eller kontoinställningar vara relevanta. Det är ingen garanti för orsaken, men en bra första sortering.
Det kan även vara värt att kontrollera hur du brukar hantera byten av telefon. Jag skulle inte utgå från att en ny mobil automatiskt är redo för SITHS bara för att den gamla fungerade. Planera i stället ett byte när du har tid att följa organisationens anvisningar och testa inloggningen innan du behöver den skarpt. Det är en konkret vana som förebygger att en vanlig enhetsuppgradering plötsligt blockerar ett arbetsmoment.
Snabbare mönster utan att tumma på säkerheten
Erfarna användare blir ofta snabbare genom att göra samma säkra moment i samma ordning, snarare än genom att leta efter en dold genväg. Jag skulle därför skapa en återkommande arbetsrutin: öppna den aktuella tjänsten, vänta tills den ber om SITHS-identifiering, använd mobilen och kontrollera att du kommit in innan du går vidare. När ordningen sitter blir det lättare att upptäcka var ett avbrott uppstår.
Om du under dagen återkommer till flera tjänster kan det hjälpa att gruppera dem i arbetsblock. Avsluta först det du gör i den aktuella tjänsten och byt sedan sammanhang, i stället för att hoppa mellan fönster och telefonen utan att veta vilken begäran du hanterar. Det minskar risken för att blanda ihop arbetssteg och gör felsökning enklare om en inloggning inte går igenom.
En annan praktisk vana är att inte tolka en väntan som ett tecken på att du måste trycka flera gånger. Ge inloggningsflödet tid att reagera och kontrollera vad som faktiskt visas innan du försöker igen. Upprepade försök kan göra det svårare att förstå om problemet är en fördröjning, en felaktig begäran eller något annat. Jag föredrar en lugn kontroll framför att skapa ännu fler steg genom att agera för snabbt.
Det finns också en tydlig gräns för hur mycket man kan optimera. Appen är inte ett generellt verktyg för att automatisera arbetet, och jag skulle inte välja den med förväntningen att den ska samla alla inloggningar eller ersätta andra autentiseringsmetoder. Jämfört med en vanlig lösenordshanterare har den en smalare roll; jämfört med att använda en separat fysisk lösning kan mobilformatet kännas mer lättillgängligt, men bara när arbetsflödet och organisationens krav passar det.
Begränsningar och när en annan lösning passar bättre
Den största begränsningen är just beroendet av SITHS. Om dina tjänster inte använder det får du liten nytta av att installera appen. Den passar inte heller som enda verktyg för den som vill hantera privata konton, lagra lösenord eller få en samlad överblick över olika typer av digital identitet. För sådana behov är en lösning som är byggd för lösenord eller en annan godkänd identifieringsmetod mer relevant.
Mobilen kan dessutom bli en praktisk svag punkt. Ett urladdat batteri, en bortglömd telefon eller ett problem med enheten kan avbryta ett annars fungerande arbetsflöde. Om du arbetar i en miljö där mobilen inte alltid får följa med eller där en annan metod är föreskriven, bör du följa den metoden i stället. Jag skulle inte förutsätta att appen ensam är en reservplan för alla situationer.
Den som förväntar sig en konsumentapp med mycket innehåll, anpassning och löpande användning kan också tycka att upplevelsen känns avskalad. Här är ett smalt verktyg snarare en styrka än en brist, men bara för rätt målgrupp. På Google Play har appen ett genomsnitt på 4,0 från ett mindre antal omdömen, och den har passerat 10 000 installationer. Jag skulle se det som en viss orientering, inte som ett mått på hur väl den fungerar ihop med just din arbetsplats eller dina system.
Åldersmärkningen är PEGI 3 och appen är gratis. Det gör tröskeln låg att prova, men gratis tillgänglighet betyder inte att arbetsplatsens SITHS-anslutning eller åtkomst blir automatiskt ordnad. Inera AB står bakom appen, och den har funnits sedan den 22 oktober 2020. För mig är det viktigare att den fungerar i den egna organisationens upplägg än att väga sådana uppgifter mot varandra isolerat.
Vem får mest nytta av den?
Jag skulle rekommendera SITHS eID till dig som redan använder SITHS i arbetet och vill ha en mobil del av den identifieringen. Den passar särskilt bra för personer som återkommande loggar in i arbetsrelaterade digitala tjänster och kan följa en tydlig rutin med telefonen till hands. Den är mindre intressant för den som bara vill prova en e-legitimation utan att ha ett konkret SITHS-behov, eller för den vars arbetsplats kräver en annan lösning.
Om du är osäker på om den passar, börja med att fråga vilken identifieringsmetod din organisation stöder och vilken hjälpväg som gäller vid problem. Installera sedan appen, kontrollera kompatibiliteten och prova ett verkligt inloggningsflöde innan du gör den till en självklar del av varje arbetsdag. Det ger ett bättre svar än att bedöma den enbart utifrån appens namn eller kategori.
Min slutsats är att detta är ett fokuserat verktyg som kan bli en smidig vana när SITHS redan är en del av jobbet. Den belönar förberedelse och konsekvent användning snarare än utforskande: håll mobilen redo, följ arbetsplatsens instruktioner och skilj mellan appproblem och åtkomstproblem. Om du behöver just mobil SITHS-identifiering är den värd att överväga; om du söker en bredare inloggningsapp bör du välja något som faktiskt är byggt för det behovet.
Det bästa skälet att använda appen är alltså inte att den gör allt, utan att den kan göra ett specifikt återkommande steg lättare att hantera. Med rätt arbetsflöde blir den ett praktiskt hjälpmedel i bakgrunden. Utan SITHS i din vardag finns det däremot ingen anledning att göra den till ännu en app på telefonen.
SITHS eID Vanliga frågor
Vad är SITHS eID och vem är appen avsedd för?
SITHS eID är en app för elektronisk identifiering och signering inom verksamheter som använder SITHS, framför allt vård, omsorg och andra offentliga eller organisatoriska tjänster. Den är inte tänkt som en allmän identifieringsapp för alla privatpersoner. För att kunna använda den behöver du normalt ha fått ett SITHS eID och instruktioner från din arbetsgivare eller organisation. Kontrollera därför med din IT-support att appen är rätt lösning för just din tjänst innan du laddar ner den.
Hur kommer jag igång med SITHS eID efter att jag har installerat appen?
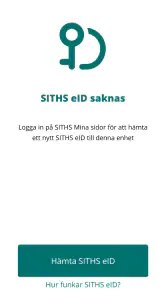
Själva installationen räcker vanligtvis inte för att börja använda SITHS eID. Din organisation behöver först utfärda eller aktivera din e-legitimation och ange vilken registrering eller aktivering som gäller för din enhet. Följ organisationens aktuella instruktioner noggrant, eftersom rutinerna kan skilja sig mellan arbetsplatser och tjänster. Om aktiveringen misslyckas, eller om appen inte hittar ditt eID, är det oftast bäst att kontakta den lokala IT-supporten eller SITHS-ansvariga.
Kan jag använda SITHS eID på både Android och iPhone?
SITHS eID finns för mobila enheter, men kompatibiliteten beror på appens aktuella version, telefonens operativsystem och organisationens tekniska lösning. Innan nedladdning bör du kontrollera att din enhet stöds i den officiella appbutiken och att operativsystemet är uppdaterat. Det kan också finnas regler för vilka telefoner som får användas i arbetet. Om du byter mobil eller behöver använda flera enheter kan särskild aktivering krävas, så stäm av med din organisation först.
Är SITHS eID säkert att använda för inloggning och digital signering?
SITHS eID är avsett för säker elektronisk identifiering och kan användas för inloggning eller signering i tjänster som har stöd för SITHS. Säkerheten bygger dock inte bara på appen: du behöver skydda telefonen, använda skärmlås och aldrig godkänna en begäran som du inte själv har startat eller förstår. Dela inte koder eller andra autentiseringsuppgifter med någon. Vid misstanke om att telefonen eller e-legitimationen har hamnat i fel händer bör du omedelbart följa organisationens rutiner för spärrning.
Vad gör jag om jag byter telefon, tappar bort den eller får problem med appen?
Om du byter telefon behöver du ofta aktivera SITHS eID på den nya enheten enligt organisationens instruktioner; appen eller e-legitimationen överförs inte nödvändigtvis automatiskt. Om telefonen försvinner bör du snarast kontakta arbetsgivarens IT-support eller SITHS-ansvariga så att de kan hjälpa dig att bedöma risken och vid behov spärra eID:t. Vid tekniska fel kan det vara värt att kontrollera uppdateringar och nätverksanslutning, men undvik att själv radera eller återställa eID:t utan vägledning.
Fördelar
- Fungerar för säker identifiering i flera vård- och omsorgstjänster.
- Kan användas för digital signering där organisationen stöder SITHS.
- Bidrar till att skydda åtkomsten till känslig patientinformation.
- Stöd för identifiering med e-legitimation i mobilen.
- Kan minska behovet av fysiska kort i tjänster som stöder appen.
Nackdelar
- Kräver att arbetsgivaren eller organisationen har anslutit sig till SITHS.
- Tillgängliga funktioner kan skilja sig mellan olika verksamheter.
- Inloggning kan kräva särskild aktivering eller registrering via arbetsgivaren.
- Problem med enheten eller appen kan försvåra åtkomst till arbetstjänster.
- Inte avsedd som en allmän e-legitimation för privata ärenden.
- Kategori
- Produktivitet
- Version
- 3.1.6